
Qualidade, meio ambiente e saúde e segurança ocupacional: conheça os principais tipos de auditoria e como eles ajudam as empresas a melhorar seus processos, reduzir riscos e atender aos requisitos aplicáveis.
Uma empresa que busca melhorar continuamente seus processos precisa conhecer não apenas os resultados que alcança, mas também a forma como suas atividades são executadas. É nesse contexto que as auditorias desempenham um papel fundamental. Seja para avaliar a qualidade dos produtos e serviços, verificar o cumprimento de requisitos ambientais ou identificar riscos à saúde e segurança dos trabalhadores, a auditoria é uma ferramenta importante para a gestão empresarial.
Mas você sabe quais são as categorias de auditoria? Qual a diferença entre uma auditoria interna, de fornecedor e de certificação? E como elas se aplicam às normas ISO 9001, ISO 14001 e ISO 45001? Neste conteúdo, vamos apresentar um mapa completo para entender essas classificações e suas aplicações na prática.
O que é uma auditoria?
A auditoria é um processo sistemático, independente e documentado de obtenção de evidências e avaliação objetiva dessas evidências para determinar em que medida os critérios de auditoria são atendidos. Em termos mais simples, trata-se de uma análise organizada que busca verificar se determinada atividade, processo, sistema ou organização está funcionando conforme os requisitos estabelecidos.
Esses requisitos podem ser definidos por:
- Normas técnicas;
- Legislação aplicável;
- Procedimentos internos;
- Contratos;
- Políticas organizacionais;
- Requisitos de clientes;
- Critérios de certificação;
- Outros compromissos assumidos pela organização.
Uma auditoria não deve ser vista apenas como uma busca por erros. Ela também pode identificar boas práticas, oportunidades de melhoria, riscos e pontos que precisam de atenção.
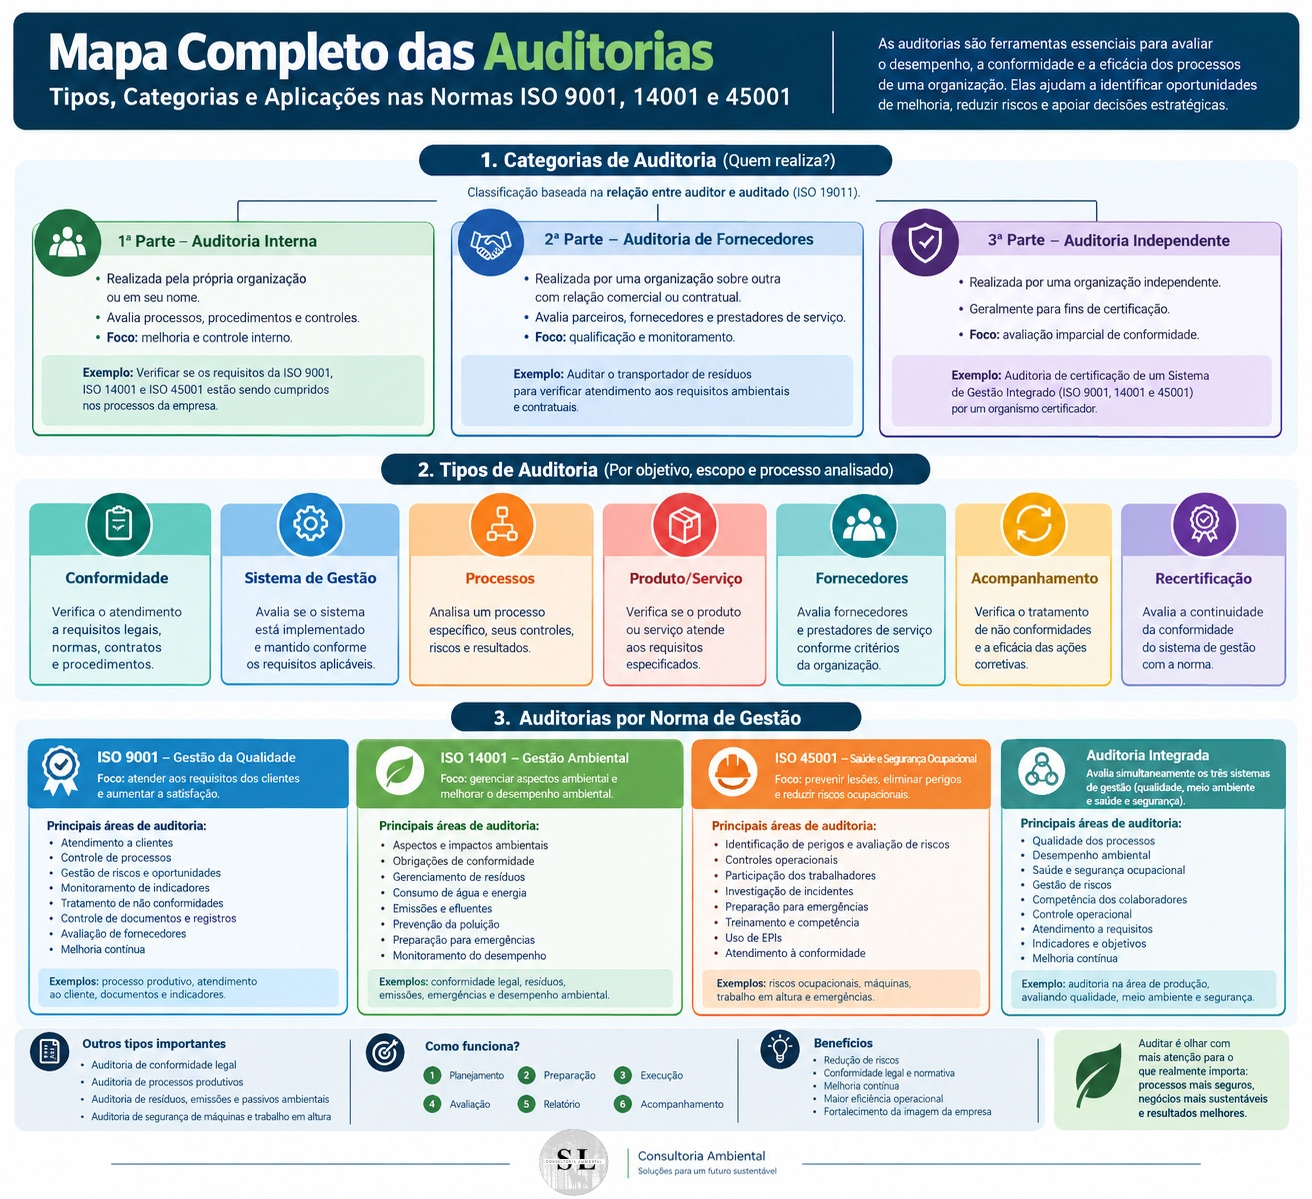
O mapa completo das categorias de auditoria
As auditorias podem ser classificadas de diferentes maneiras. Para entender melhor, vamos dividir o assunto em quatro níveis:
1. Categorias de auditoria: primeira, segunda e terceira parte
A classificação por partes é uma das mais importantes para compreender quem realiza a auditoria e qual é a relação entre auditor e auditado.
Auditoria de primeira parte — Auditoria interna
A auditoria de primeira parte é realizada pela própria organização ou em seu nome. Seu objetivo é avaliar os processos internos, os sistemas de gestão e o atendimento aos critérios estabelecidos pela empresa ou por outros requisitos aplicáveis.
A organização pode utilizar sua própria equipe de auditores ou contratar uma consultoria independente para realizar o trabalho em seu nome.
|
Auditoria 1° parte |
|||
|
ISO 9001 |
ISO 14001 |
ISO 45001 |
|
|
Uma indústria realiza uma auditoria interna para verificar se seus procedimentos de controle de qualidade estão sendo seguidos e se os registros de inspeção estão adequadamente preenchidos. |
Uma empresa avalia seus controles de resíduos, consumo de recursos naturais, aspectos ambientais e atendimento aos requisitos legais aplicáveis. |
Uma organização verifica se os procedimentos de identificação de perigos, avaliação de riscos e controles operacionais estão implementados. |
|
|
Principais objetivos |
|||
|
· Verificar a implementação dos sistemas de gestão; · Identificar não conformidades; · Avaliar a eficácia dos processos; |
· Identificar oportunidades de melhoria; · Preparar a organização para auditorias externas; · Apoiar a melhoria contínua.
|
||
Auditoria de segunda parte — Auditoria de fornecedores
A auditoria de segunda parte é realizada por uma organização sobre outra que possui uma relação comercial ou contratual. É muito comum em empresas que precisam garantir que seus fornecedores e prestadores de serviços atendam a requisitos específicos.
|
Auditoria 2° parte |
|||
|
ISO 9001 |
ISO 14001 |
ISO 45001 |
|
|
Uma montadora audita seu fornecedor de componentes para verificar se os requisitos de qualidade e controle de produção estão sendo atendidos. |
Uma indústria avalia uma empresa responsável pelo transporte e destinação de seus resíduos para verificar se os requisitos ambientais e contratuais estão sendo cumpridos. |
Uma empresa contratante avalia os controles de saúde e segurança de uma prestadora de serviços que realiza atividades dentro de suas instalações. |
|
|
Principais objetivos |
|||
|
· Avaliar fornecedores críticos; · Verificar requisitos contratuais; · Reduzir riscos na cadeia de fornecimento; |
· Avaliar capacidade de atendimento; · Identificar falhas que possam afetar a organização contratante; · Apoiar a seleção e manutenção de fornecedores.
|
||
Auditoria de terceira parte — Auditoria independente ou de certificação
A auditoria de terceira parte é realizada por uma organização independente em relação à organização auditada e à atividade objeto da auditoria. Um exemplo conhecido é a auditoria realizada por um organismo de certificação para avaliar a conformidade de um sistema de gestão com os requisitos de uma norma ISO.
|
Auditoria 3° parte |
|||
|
ISO 9001 |
ISO 14001 |
ISO 45001 |
|
|
Uma organização busca a certificação do seu Sistema de Gestão da Qualidade. |
Uma empresa busca a certificação do seu Sistema de Gestão Ambiental. |
Uma organização busca a certificação do seu Sistema de Gestão de Saúde e Segurança Ocupacional. |
|
|
Principais objetivos |
|||
|
· Avaliar a conformidade com os requisitos da norma; · Realizar auditorias de certificação; |
· Avaliar a manutenção de uma certificação; · Verificar requisitos para reconhecimento independente |
||
2. Tipos de auditoria conforme o objetivo
Além da classificação por partes, podemos dividir as auditorias de acordo com o que se pretende avaliar.
Auditoria de conformidade
É realizada para verificar se determinada organização, processo ou atividade atende aos requisitos estabelecidos. Esses requisitos podem ser legais, normativos, contratuais ou internos.
Exemplos
- Atendimento à legislação ambiental; Cumprimento de procedimentos de qualidade; Verificação de requisitos de segurança ocupacional; Atendimento a condicionantes de licenças; Cumprimento de requisitos de clientes; Atendimento aos critérios de uma norma ISO.
A auditoria de conformidade é especialmente relevante para empresas que desejam identificar falhas antes que elas resultem em acidentes, sanções, perdas financeiras ou problemas com clientes.
Auditoria de sistema de gestão
Avalia a implementação e o funcionamento de um sistema de gestão. No contexto das normas ISO, verifica se os processos estão estruturados, implementados e mantidos conforme os requisitos aplicáveis.
Pode ser realizada para: ISO 9001 — Sistema de Gestão da Qualidade; ISO 14001 — Sistema de Gestão Ambiental; ISO 45001 — Sistema de Gestão de Saúde e Segurança Ocupacional. Também pode ser realizada em sistemas integrados, que reúnem duas ou mais normas.
Auditoria de processos
Tem como foco um processo específico da organização. Em vez de analisar toda a empresa, o auditor avalia determinada atividade, suas entradas, saídas, controles, riscos e resultados. O objetivo é verificar se o processo está sendo executado conforme os critérios estabelecidos e se os controles são adequados.
Auditoria de produto ou serviço
Avalia se um produto ou serviço atende aos requisitos definidos. É especialmente comum no contexto da gestão da qualidade. Embora seja muito utilizada em qualidade, a avaliação de produtos e serviços também pode considerar aspectos ambientais e de segurança, dependendo do escopo da auditoria.
Auditoria de fornecedores
É direcionada à avaliação de empresas fornecedoras ou prestadoras de serviços. Pode envolver qualidade, meio ambiente, saúde e segurança ocupacional ou os três temas simultaneamente. É bastante útil quando uma falha do fornecedor pode afetar diretamente a organização contratante.
3. Auditorias aplicadas às normas ISO 9001, ISO 14001 e ISO 45001
Agora vamos relacionar as classificações de auditoria aos três sistemas de gestão.
ISO 9001 — Sistema de Gestão da Qualidade
A ISO 9001 estabelece requisitos para um Sistema de Gestão da Qualidade.
Seu foco está na capacidade da organização de fornecer produtos e serviços que atendam aos requisitos aplicáveis e aumentem a satisfação dos clientes.
O que pode ser auditado?
- Controle de documentos e registros;
- Processos de produção;
- Atendimento aos requisitos dos clientes;
- Gestão de fornecedores;
- Controle de produtos não conformes;
- Monitoramento de indicadores;
- Tratamento de reclamações;
- Ações corretivas;
- Melhoria contínua.
ISO 14001 — Sistema de Gestão Ambiental
A ISO 14001 estabelece requisitos para um Sistema de Gestão Ambiental.
Seu foco é auxiliar a organização a gerenciar suas responsabilidades ambientais de forma sistemática, incluindo aspectos ambientais, requisitos aplicáveis e melhoria do desempenho ambiental.
O que pode ser auditado?
- Aspectos e impactos ambientais;
- Atendimento aos requisitos legais e outros requisitos;
- Gerenciamento de resíduos;
- Consumo de água e energia;
- Emissões atmosféricas;
- Efluentes;
- Controles operacionais;
- Preparação e resposta a emergências;
- Objetivos e metas ambientais;
- Monitoramento do desempenho ambiental.
ISO 45001 — Sistema de Gestão de Saúde e Segurança Ocupacional
A ISO 45001 estabelece requisitos para um Sistema de Gestão de Saúde e Segurança Ocupacional.
Seu foco é auxiliar a organização a proporcionar locais de trabalho seguros e saudáveis, prevenindo lesões e problemas de saúde relacionados ao trabalho e melhorando continuamente seu desempenho de SST.
O que pode ser auditado?
- Identificação de perigos;
- Avaliação de riscos e oportunidades;
- Controles operacionais;
- Consulta e participação dos trabalhadores;
- Treinamentos;
- Preparação para emergências;
- Investigação de incidentes;
- Gestão de contratadas;
- Monitoramento de indicadores de SST;
- Atendimento aos requisitos legais aplicáveis.
6. Classificação conforme o momento da auditoria
Auditoria inicial: É realizada no início de um programa de auditoria ou antes da implementação de determinadas ações. Pode ser utilizada para estabelecer uma linha de base e compreender a situação atual da organização.
Auditoria de manutenção: É realizada para verificar a continuidade do atendimento aos requisitos estabelecidos. É comum em programas de certificação e manutenção de sistemas de gestão.
Auditoria de recertificação: É realizada no contexto de um ciclo de certificação para avaliar a continuidade da conformidade do sistema de gestão com os requisitos aplicáveis. O planejamento e a realização dependem das regras do organismo certificador e do programa de certificação.
4. Diferença entre auditoria, inspeção e fiscalização
Embora sejam atividades relacionadas à verificação, auditoria, inspeção e fiscalização possuem objetivos diferentes.
|
Diferença entre auditoria, inspeção e fiscalização |
||
|
Auditoria |
Inspeção
|
Fiscalização
|
|
Avalia evidências em relação a critérios estabelecidos, buscando verificar conformidade, desempenho e oportunidades de melhoria.
|
É uma atividade de verificação que pode envolver a observação direta de instalações, equipamentos, produtos ou condições de trabalho.
|
É uma atividade realizada por uma autoridade competente para verificar o cumprimento de requisitos legais e exercer as atribuições de fiscalização.
|
5. O que é uma não conformidade?
Durante uma auditoria, pode ser identificada uma não conformidade. Ela ocorre quando um requisito aplicável não é atendido. O requisito pode estar relacionado a uma norma, legislação, procedimento interno, contrato ou outro critério estabelecido.
|
Não Conformidades |
||
|
ISO 9001 |
ISO 14001 |
ISO 45001 |
|
O procedimento da empresa estabelece que determinado produto deve passar por inspeção antes da liberação. Durante a auditoria, é identificado que o produto foi liberado sem o registro da inspeção exigida. Isso pode caracterizar uma não conformidade, dependendo das evidências e dos critérios aplicáveis |
A organização estabelece um procedimento para o armazenamento de resíduos perigosos. Durante a auditoria, verifica-se que o armazenamento não atende aos requisitos definidos. A situação pode caracterizar uma não conformidade em relação aos critérios auditados. |
A empresa estabelece um procedimento para determinada atividade de manutenção. Durante a auditoria, é constatado que os controles previstos não estão sendo implementados conforme o procedimento. A situação pode caracterizar uma não conformidade.
|
Conclusão
As auditorias são ferramentas fundamentais para organizações que desejam melhorar seus processos, reduzir riscos e fortalecer seus sistemas de gestão. Quando aplicadas às normas ISO 9001, ISO 14001 e ISO 45001, permitem avaliar diferentes dimensões do negócio:
Qualidade: processos e satisfação dos clientes.
Meio ambiente: aspectos ambientais, requisitos aplicáveis e desempenho ambiental.
Saúde e segurança ocupacional: perigos, riscos e condições de trabalho.
A classificação por primeira, segunda e terceira parte ajuda a compreender quem realiza a auditoria. Já a classificação por objetivo permite entender o que será avaliado. Com planejamento, critérios claros e profissionais competentes, a auditoria deixa de ser apenas uma verificação e passa a ser uma ferramenta estratégica para a melhoria contínua.
Precisa avaliar os sistemas de gestão da sua empresa?
A SL Consultoria Ambiental pode apoiar sua organização na avaliação de processos, identificação de oportunidades de melhoria e preparação para auditorias relacionadas à qualidade, meio ambiente e saúde e segurança ocupacional.
Entre em contato com a SL Consultoria Ambiental e descubra como estruturar uma avaliação adequada às necessidades da sua empresa.